Imagine alguém descobrir a placa do seu carro e, sem possuir a chave, conseguir destravar as portas e ligar o motor pela internet. Foi exatamente esse o tipo de vulnerabilidade demonstrado por dois pesquisadores de segurança digital, que identificaram falhas nos sistemas conectados de uma fabricante de automóveis cujo nome não foi divulgado. A investigação mostrou que problemas na proteção de servidores e contas de usuários permitiam acessar funções normalmente reservadas aos proprietários. A montadora corrigiu as vulnerabilidades após receber o alerta, mas o episódio revela um novo desafio para a indústria: proteger não apenas os componentes mecânicos, mas também os sistemas digitais que controlam os veículos.
Os pesquisadores Shubham Shah, conhecido como Shubs, e Sam Curry identificaram as falhas ao analisar aplicativos e serviços utilizados para controlar funções de automóveis conectados.
O trabalho começou com a avaliação de um aplicativo que permitia executar comandos remotamente, como consultar informações do veículo e controlar determinados equipamentos.
A investigação revelou problemas de segurança na infraestrutura responsável pela comunicação entre aplicativo, servidores da fabricante e automóveis.
Como os pesquisadores conseguiram acessar os veículos?
O primeiro passo foi analisar o funcionamento do aplicativo da montadora.
Durante a investigação, os especialistas encontraram referências a ferramentas internas utilizadas por funcionários e desenvolvedores.
Entre elas estava uma interface chamada TEST HARNESS, destinada a atividades de testes e gerenciamento dos sistemas conectados.
A análise revelou ainda credenciais administrativas expostas no software e falhas nos mecanismos de proteção das contas.
A combinação dessas vulnerabilidades permitiu contornar etapas de autenticação e obter acesso a funções normalmente disponíveis apenas aos usuários autorizados.
Com isso, os pesquisadores demonstraram a possibilidade de destravar portas e ligar ou desligar o motor remotamente.
Os testes práticos foram realizados em veículos próprios ou com autorização dos proprietários.
Por que a placa era suficiente para iniciar o ataque?
Na Austrália, existem serviços de consulta de registros que permitem relacionar a placa de um automóvel ao seu número de identificação veicular, conhecido como VIN.
A partir dessa informação, os pesquisadores conseguiram identificar registros associados ao veículo nos sistemas da fabricante.
As vulnerabilidades encontradas permitiam avançar do identificador do automóvel até o acesso indevido à conta conectada.
Portanto, a placa não funcionava como uma senha para destravar o carro. Ela servia como ponto de partida para explorar uma sequência de falhas nos serviços digitais.
Os pesquisadores também avaliaram sistemas utilizados na América do Norte, demonstrando que problemas semelhantes poderiam atingir veículos em diferentes mercados.
A fabricante envolvida não teve sua identidade divulgada publicamente.
Falha foi corrigida após comunicação à montadora
Depois de confirmar as vulnerabilidades, os pesquisadores encaminharam suas descobertas às equipes responsáveis pela segurança dos sistemas.
Segundo os relatos divulgados, as falhas foram corrigidas em poucas horas após a comunicação.
Não existem informações confirmadas de que criminosos tenham explorado essas vulnerabilidades antes da descoberta pelos pesquisadores.
Também não foi demonstrado que o acesso permitisse controlar direção, aceleração ou frenagem durante a condução.
Essa distinção é importante: ligar o motor remotamente ou destravar as portas não significa assumir o controle completo do automóvel em movimento.
Mesmo assim, a possibilidade de executar comandos sem autorização representa uma falha relevante de segurança.
Carros conectados exigem proteção além da mecânica
Os automóveis modernos utilizam sistemas digitais para oferecer funcionalidades como abertura remota, localização, climatização antecipada e atualizações de software.
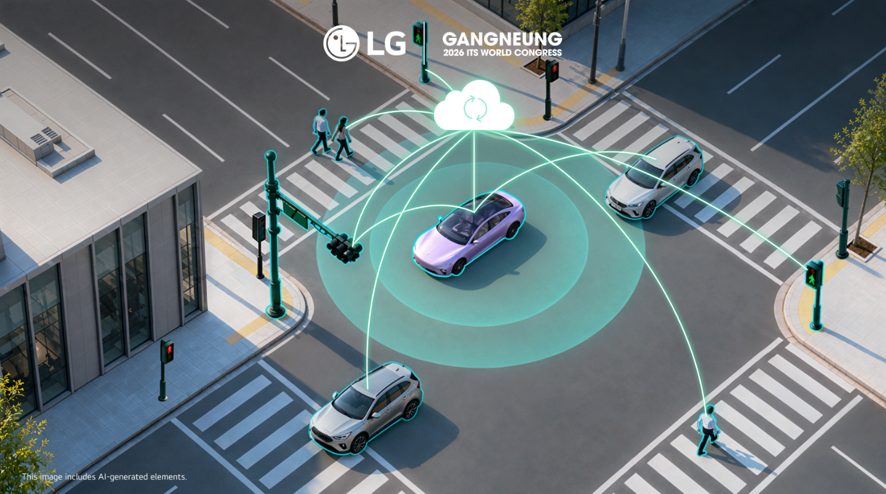
Esses recursos dependem de comunicação entre o veículo, aplicativos e servidores externos.
Quanto maior a quantidade de serviços conectados, maior a necessidade de proteger os diferentes pontos de acesso.
Um problema não precisa estar localizado diretamente no computador de bordo para comprometer uma função do veículo.
Falhas em servidores, aplicativos ou sistemas de autenticação também podem permitir operações indevidas.
Por isso, a segurança cibernética passou a integrar o desenvolvimento automotivo, juntamente com disciplinas tradicionais como resistência estrutural, frenagem e segurança elétrica.
O que o motorista pode fazer para reduzir os riscos?
Embora a falha relatada dependesse principalmente de problemas nos sistemas da fabricante, alguns cuidados ajudam a proteger as contas conectadas:
- Manter o aplicativo e o software do veículo atualizados, seguindo as orientações oficiais.
- Utilizar senhas exclusivas e fortes para os serviços automotivos.
- Ativar a autenticação em duas etapas, quando disponível.
- Verificar dispositivos conectados à conta e remover acessos desconhecidos.
- Evitar compartilhar credenciais com terceiros.
- Comunicar à fabricante qualquer comando remoto ou alteração de conta não reconhecidos.
Essas práticas aumentam a proteção individual, mas não substituem a responsabilidade da fabricante de manter sua infraestrutura segura.
Mecânica Online® com Tarcisio Dias – O caso demonstra como a evolução do automóvel está criando novas responsabilidades para a engenharia.
Durante décadas, a segurança de um veículo esteve principalmente associada aos sistemas mecânicos, à estrutura da carroceria, aos freios e aos dispositivos de proteção dos ocupantes.
Hoje, a proteção dos sistemas digitais também precisa ser considerada parte da segurança automotiva.
Um aplicativo conectado pode oferecer conveniência, mas também estabelece uma comunicação entre o carro e servidores externos.
Se essa comunicação não estiver adequadamente protegida, uma falha fora do automóvel pode permitir o acionamento indevido de funções internas.
O aspecto mais preocupante da investigação está justamente nesse ponto: os pesquisadores não precisaram encontrar uma falha mecânica ou modificar fisicamente o veículo para executar comandos remotos.
O problema estava na infraestrutura de autenticação e gerenciamento dos serviços conectados.
Também é importante destacar que a tecnologia de conectividade não é necessariamente insegura. Sua proteção depende de boas práticas de desenvolvimento, controle de acesso, atualizações e monitoramento contínuo.
A correção rápida das vulnerabilidades demonstra a importância da colaboração entre pesquisadores independentes e fabricantes.
Entretanto, considero fundamental que as montadoras adotem estratégias de segurança capazes de identificar problemas antes que os veículos cheguem aos consumidores.
À medida que os automóveis incorporam novas funções digitais, a segurança cibernética precisa receber a mesma atenção dedicada à confiabilidade mecânica e à segurança dos ocupantes.
O futuro da mobilidade conectada dependerá não apenas da quantidade de recursos oferecidos, mas da confiança de que esses sistemas funcionarão somente sob autorização de seus usuários.
E você, confia nos carros conectados?
A possibilidade de controlar seu automóvel pelo celular representa uma facilidade indispensável ou uma exposição desnecessária?
Você abriria mão de determinados recursos de conectividade em troca de maior segurança digital? Para acompanhar informações sobre tecnologia automotiva, segurança cibernética, veículos conectados e engenharia, siga @tarcisiomecanicaonline.
Retrovisor Mecânica Online® – Entenda o que está por trás da notícia
- Dois pesquisadores: Shubham Shah e Sam Curry identificaram as vulnerabilidades.
- Placa do veículo: informação utilizada como ponto de partida para chegar aos registros associados ao automóvel.
- TEST HARNESS: ferramenta interna encontrada durante a investigação dos sistemas conectados.
- Comandos remotos: falhas permitiam destravar portas e ligar ou desligar motores.
- Correção: vulnerabilidades foram corrigidas após a comunicação à fabricante.
- Montadora: identidade não divulgada oficialmente pelos pesquisadores.
Mecânica Online® – Mecânica do jeito que você entende
Telemática: tecnologia que permite transmitir informações e comandos entre o veículo e sistemas externos.
API: interface que possibilita a comunicação entre diferentes programas, aplicativos e servidores.
Autenticação multifator: mecanismo que exige mais de uma forma de verificação para autorizar o acesso a uma conta.
VIN: número de identificação do veículo, utilizado para distinguir individualmente os automóveis.
Segurança cibernética automotiva: conjunto de tecnologias e procedimentos destinados a proteger sistemas eletrônicos, redes e serviços conectados dos veículos.